Nasce Itway Continuity as a Service
Nasce Itway Continuity as a Service Il nuovo #servizio #gestito di Itway pensato per aiutare le aziende a verificare, documentare e rafforzare la propria capacità di ripristino. Avere un backup non basta. La vera domanda è: hai mai provato a ripristinarlo? In caso di ransomware, guasto hardware o errore umano, molte aziende scoprono troppo tardi di non sapere quanto tempo serva per tornare operative, se i dati storici siano ancora accessibili o se le procedure di restore siano davvero efficaci. Itway Continuity as a Service nasce per rispondere a queste domande prima che diventino un’emergenza. Un servizio gestito di resilienza operativa con backup su due siti distinti, Long-Term Retention, restore test periodici e documentazione pronta per audit #NIS2 e #ACN. Disponibile in tre livelli – Standard, Pro e Advanced – pensati per diversi gradi di esposizione al rischio. Scopri i vantaggi di Itway Continuity as a Service nella pagina dedicata. Link al primo commento.
BLACKOUT, CYBER ATTACCHI E DIPENDENZA TECNOLOGICA.
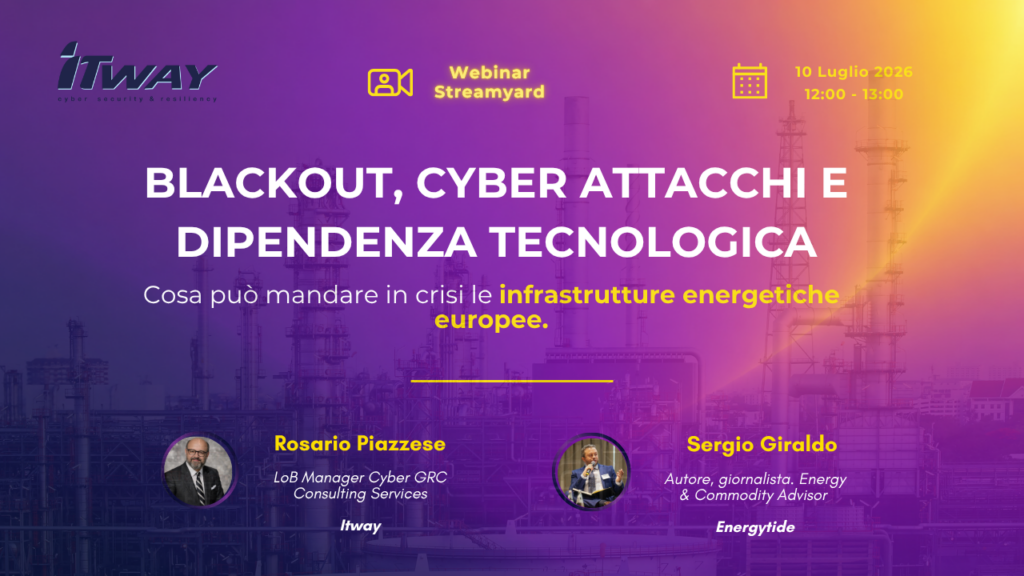
BLACKOUT, CYBER ATTACCHI E DIPENDENZA TECNOLOGICA. Evento di Itway Cyber Security and Resiliency ven, 10 lug 2026, 12:00 – 13:00 (la tua ora locale) Online Link evento https://streamyard.com/watch/d4vGXEg22DaQ
Smart Grid 2.0: l’IA rafforza la cyber-resilienza o apre nuove vulnerabilità?
Smart Grid 2.0: l’IA rafforza la cyber-resilienza o apre nuove vulnerabilità? Con questo articolo inauguriamo una serie dedicata a un tema che sta diventando sempre più urgente: il rapporto tra continuità energetica, intelligenza artificiale e attacchi cyber. La transizione energetica non sta cambiando solo il modo in cui produciamo, distribuiamo e consumiamo energia. Sta cambiando anche il modo in cui il rischio si manifesta. Le reti elettriche diventano più digitali, più distribuite, più automatizzate. E quindi anche più esposte. La domanda di fondo è: l’IA renderà le infrastrutture energetiche più sicure o introdurrà nuovi punti ciechi? E soprattutto: cosa significa “resilienza” quando un attacco informatico può produrre effetti sul mondo fisico? Smart Grid 2.0: una rete più intelligente, ma anche più esposta La transizione verso le Smart Grid 2.0 sta trasformando le reti elettriche in sistemi cyber-fisici interconnessi. Risorse energetiche distribuite, sistemi di accumulo, sensori IoT, inverter intelligenti e piattaforme digitali permettono di gestire meglio una rete sempre più complessa. Il vantaggio è evidente: più efficienza, più flessibilità, migliore capacità di integrare rinnovabili e nuovi modelli di consumo. Il rovescio della medaglia è altrettanto chiaro: ogni nuovo dispositivo, ogni interfaccia digitale, ogni flusso di dati aggiunge un potenziale punto di ingresso. In questo contesto, l’intelligenza artificiale non è né soluzione miracolosa né minaccia inevitabile. È una tecnologia che può rafforzare la difesa, ma che può anche essere sfruttata per rendere gli attacchi più rapidi, più credibili e più difficili da riconoscere. Quando l’IA abbassa il costo dell’attacco Nelle smart grid, un attaccante non deve necessariamente compromettere l’intera infrastruttura per creare un impatto. Può agire sui dati, sui modelli, sui sistemi di monitoraggio o sui processi decisionali che aiutano gli operatori a gestire la rete. Il punto è questo: l’IA non rende automaticamente gli attaccanti più forti, ma può rendere alcune fasi dell’attacco più economiche, scalabili e adattive. Data poisoning Una delle minacce più delicate riguarda la contaminazione dei dati usati per addestrare o aggiornare i modelli. In ambito energetico, può significare alterare dati collegati alla previsione del carico, all’analisi dei consumi, al rilevamento delle anomalie o alla stima dello stato della rete. Il problema è che l’effetto non è sempre immediato. Un modello addestrato su dati manipolati può imparare una versione distorta della normalità. Di conseguenza, può non riconoscere un’anomalia reale oppure suggerire decisioni operative meno affidabili. Evasione e attacchi adversariali Gli attacchi adversariali cercano di ingannare i modelli di machine learning attraverso input costruiti appositamente. Nel caso dei sistemi di rilevamento delle intrusioni, un attaccante può modificare il traffico o alcuni pattern osservati per farli apparire legittimi. L’attacco non punta per forza a “rompere” il sistema, ma a restare abbastanza vicino al comportamento normale da non essere intercettato. È qui che la difesa diventa più complessa: se il modello impara dai dati storici, un attacco ben calibrato può muoversi proprio ai margini di ciò che il sistema considera accettabile. Ricognizione automatizzata L’IA generativa e gli strumenti di automazione possono accelerare anche la fase di ricognizione. Possono aiutare a raccogliere informazioni, classificare asset, analizzare configurazioni, produrre script, correlare dati pubblici e individuare possibili punti deboli nel perimetro digitale. Per una smart grid questo aspetto è particolarmente critico. La rete non è fatta solo di grandi sistemi centrali. Comprende sensori, gateway, dispositivi periferici, apparati legacy, componenti IoT e sistemi distribuiti che non sempre sono censiti e protetti con la stessa cura. Coordinamento di attacchi distribuiti Un ulteriore rischio riguarda il coordinamento di attacchi distribuiti. Dispositivi IoT compromessi, botnet o asset periferici vulnerabili possono essere usati per generare traffico anomalo, saturare servizi o mettere sotto pressione i sistemi di supervisione e controllo. L’automazione può rendere questi attacchi più sincronizzati, più rapidi e più difficili da contenere, soprattutto se colpiscono più punti della rete nello stesso momento. Difendersi dall’automazione con una difesa più adattiva Se gli attacchi diventano più veloci e adattivi, anche la difesa deve cambiare passo. L’obiettivo non è sostituire la cybersecurity tradizionale con l’intelligenza artificiale. Segmentazione di rete, gestione degli accessi, hardening, logging, monitoraggio e risposta agli incidenti restano fondamentali. L’IA può però aggiungere un livello di analisi utile, soprattutto dove il volume dei dati è troppo grande o troppo dinamico per essere gestito solo con regole statiche. Rilevamento delle intrusioni basato sull’IA I sistemi di intrusion detection basati su machine learning e deep learning possono analizzare dati provenienti da sensori, log, flussi di rete e dispositivi distribuiti. Modelli come LSTM, autoencoder, CNN o architetture ibride possono aiutare a riconoscere anomalie che non emergerebbero facilmente con soglie fisse o controlli tradizionali. Il vantaggio è la capacità di cogliere correlazioni complesse. Il limite è che questi sistemi dipendono dalla qualità dei dati e dal modo in cui vengono addestrati. Se i dati sono incompleti, poco realistici o non aggiornati, il modello può produrre falsi allarmi oppure non vedere minacce reali. Difesa tramite IA generativa Le tecniche generative possono essere utili per simulare scenari di attacco, creare varianti sintetiche e testare la robustezza dei sistemi di rilevamento. È un approccio interessante soprattutto per minacce rare o difficili da riprodurre in ambienti reali. Nel settore elettrico può aiutare a sperimentare scenari complessi senza esporre direttamente gli impianti fisici. Anche qui, però, serve cautela: i dati sintetici sono utili se aiutano ad avvicinarsi alla realtà, non se creano una realtà artificiale troppo ordinata rispetto alla complessità della rete. Moving Target Defense La Moving Target Defense parte da un principio semplice: se un attaccante costruisce il proprio piano sulla conoscenza del sistema, rendere il sistema meno prevedibile può ridurre l’efficacia dell’attacco. Questo può significare modificare dinamicamente configurazioni, percorsi di comunicazione, mappature dei sensori o altri parametri controllabili. Non rende l’attacco impossibile. Ma aumenta l’incertezza, riduce il valore della ricognizione e può dare più tempo ai difensori per rilevare e contenere la minaccia. Il punto è mantenere il controllo L’IA può aiutare le smart grid a diventare più resilienti, ma solo se resta dentro un perimetro di controllo chiaro. Un modello di rilevamento non basta se mancano segmentazione, controllo degli accessi, validazione dei dati, procedure di isolamento e