AI Act: cosa cambia davvero dal 2 agosto 2026
AI Act: cosa cambia davvero dal 2 agosto 2026 Il 2 agosto 2026 entra in vigore la seconda tranche di obblighi previsti dal Regolamento Europeo sull’Intelligenza Artificiale (AI Act). Nonostante i recenti interventi normativi (decreto AI Digital Omnibus) abbiano differito al 2027 e 2028 i requisiti per i sistemi ad alto rischio, la scadenza di agosto resta tassativa per gli obblighi di trasparenza (Articolo 50) e per l’avvio del regime sanzionatorio. L’adempimento non riguarda solo gli sviluppatori (provider), ma impatta direttamente le aziende che utilizzano strumenti di IA nei propri processi operativi (deployer). Gli obblighi di trasparenza vigenti dal 2 agosto 2026: Sistemi di interazione (Chatbot): Obbligo di informare esplicitamente l’utente qualora stia interagendo con un sistema automatizzato. Contenuti sintetici (Generative AI): Audio, video e immagini generati o manipolati tramite IA devono essere chiaramente etichettati come tali. Testi informativi: I testi generati da IA destinati a informare il pubblico richiedono una disclosure visibile, a meno che non abbiano subìto un processo di revisione ed editing umano significativo. Sistemi biometrici ed emotivi: Obbligo di informativa preventiva per le persone esposte a sistemi di categorizzazione biometrica o riconoscimento delle emozioni. Profili di rischio e sanzioni Il mancato adeguamento comporta l’applicazione di sanzioni amministrative pecuniarie proporzionali, che per le violazioni degli obblighi di trasparenza possono raggiungere i 15 milioni di euro o il 3% del fatturato mondiale annuo dell’esercizio precedente. Azioni di conformità per le organizzazioni Per affrontare correttamente la scadenza del 2 agosto 2026, le organizzazioni devono trasformare gli obblighi normativi in attività concrete di governance. Il primo passo consiste nel mappare i sistemi di intelligenza artificiale già utilizzati nei diversi dipartimenti, includendo non solo le soluzioni ufficialmente adottate dall’azienda, ma anche gli strumenti generativi impiegati autonomamente dagli utenti nei processi quotidiani. Una volta completata la mappatura, è necessario verificare e aggiornare le informative d’uso, soprattutto nei casi in cui clienti, dipendenti o altri soggetti interagiscano con chatbot, sistemi automatizzati o contenuti generati dall’IA. Anche i siti web, le applicazioni e gli altri canali digitali devono comunicare in modo chiaro e trasparente quando viene utilizzata una tecnologia di intelligenza artificiale. Parallelamente, la governance aziendale dovrebbe definire una policy interna per l’adozione responsabile e tracciabile dei modelli generativi. La policy deve chiarire quali strumenti possono essere utilizzati, per quali finalità, con quali controlli e responsabilità, prestando particolare attenzione alla protezione dei dati, alla supervisione umana e alla verifica dei contenuti prodotti. Il 2 agosto 2026 rappresenta quindi un passaggio importante da un approccio prevalentemente teorico a una responsabilità di compliance più concreta. Anticipare la mappatura dei sistemi, l’adeguamento delle informative e la definizione delle regole interne consente di ridurre il rischio di sanzioni, limitare gli impatti reputazionali e promuovere un utilizzo dell’IA più consapevole e controllato.
Itway premiata da Quest Software Partner of the Year!
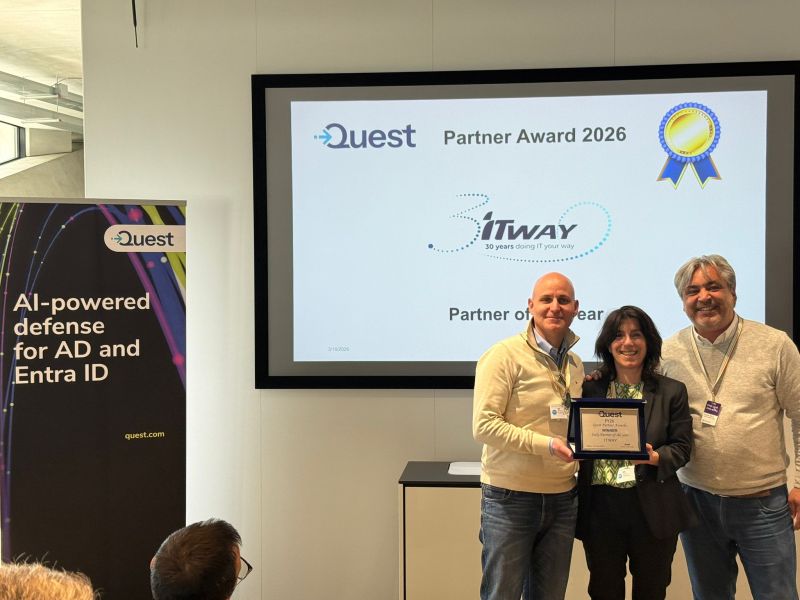
Itway premiata da Quest Software Partner of the Year! Un riconoscimento importante della nostra capacità di tradurre la visione di Quest in progetti di successo di protezione delle identità! 🎯 Cosa facciamo insieme?Proteggiamo il primo asset: le identità. Garantiamo affidabilità e resilienza attraverso un approccio condiviso: affiancare il cliente, spiegare gli scenari reali e i rischi concreti prima ancora di parlare di tecnologia. Ascoltiamo le priorità, costruiamo insieme il percorso di protezione e ci assicuriamo che funzioni davvero. Grazie a Quest Software per l’impegno e la sinergia che alimenta questa partnership!Grazie ai nostri clienti per la fiducia che ci dimostrano quotidianamente! Il prossimo appuntamento insieme è:📅 Webinar Linkedin: Proteggere Active Directory ed Entra IDLunedì 23 marzo 2026 | 11.30 – 13.00👉 Per iscriverti guarda il link al primo commento. Renato Lamborghini Roberto Castelli Alessandro S. Massimo Fanelli Elsa C. Simona Malta Francesco Boccuni Mirco Samogin Cristiano Castellani Paolo Gigante Florestano Pepe
Maritime Cyber Risk: cosa cambia con la Circolare 177/2025
Maritime Cyber Risk: cosa cambia con la Circolare 177/2025 Il settore marittimo italiano sta tracciando una nuova rotta: oggi i sistemi digitali sono diventati imprescindibili quanto lo scafo di una nave. La trasformazione tecnologica ha aumentato l’efficienza e il controllo, ma ha anche aperto un fronte di vulnerabilità che riguarda porti, terminal, operatori e supply chain. Negli ultimi anni l’Italia si è posizionata tra i paesi più esposti agli attacchi cyber nel perimetro marittimo-portuale: tra 2023 e 2026 è stata registrata una quota rilevante di incidenti gravi nel nostro Paese, spesso con finalità criminali o legate a dinamiche geopolitiche. Casi reali: quando il digitale si ferma, si ferma anche l’operatività Esempi concreti non mancano in questi anni. Ne riportiamo i più recenti. Giugno 2023 – Porto di Livorno:attacco DDoS ad alta intensità con impatti sulla disponibilità dei servizi digitali e ripercussioni anche su altri porti. 2023 – Sardinia Ferries:data breach con sottrazione e pubblicazione di dati di dipendenti e passeggeri, con conseguenze reputazionali e legali. 2025 – Trieste, Taranto, Genova:campagne coordinate di attacchi DDoS che hanno rallentato servizi essenziali e confermato il valore strategico di queste infrastrutture come obiettivi. Dicembre 2025 / Gennaio 2026 – Autorità di Sistema Portuale Adriatico Centrale (Ancona):attacco ransomware con esfiltrazione e diffusione di file e dati, inclusi contenuti legati a progetti strategici, favorito anche da pratiche non robuste nella gestione delle credenziali. Nel frattempo, la crescente integrazione tra sistemi fisici e digitali, la convergenza tra OT e IT, l’adozione estesa di piattaforme operative e la digitalizzazione della logistica hanno moltiplicato i possibili punti di accesso: ransomware, furto di identità, compromissione di accessi remoti, interferenze sui segnali di navigazione, fino ad azioni di sabotaggio digitale su servizi portuali e controllo del traffico. Anche realtà più piccole ne subiscono le conseguenze: nel 2026, ad esempio, blocchi dei pagamenti elettronici hanno fermato attività locali, dimostrando che la dipendenza dal digitale non riguarda solo grandi hub. La risposta: Circolare 177/2025 sul Maritime Cyber Risk Questa evoluzione rende urgente affrontare il rischio cyber in modo strutturato, come elemento di continuità operativa e di resilienza logistica del Paese. In questo contesto si colloca la Circolare 177/2025 del Comando Generale delle Capitanerie di Porto. Non è una semplice indicazione amministrativa: è un ponte operativo tra gli indirizzi internazionali dell’IMO e il quadro nazionale ed europeo che si rafforza con la NIS2. In sostanza, contribuisce a spostare il settore da un approccio “raccomandato” a un modello più ordinato, misurabile e integrato. Cosa cambia, in pratica 1) Sicurezza integrata nei processi. La gestione del rischio cyber viene ricondotta dentro i processi operativi e di safety: non è più un tema “solo IT”, ma una componente della gestione della nave e delle infrastrutture portuali. 2) Standard più coerenti e allineati. L’allineamento tra linee guida internazionali e requisiti europei aiuta a lavorare con un livello di riferimento più chiaro e uniforme, riducendo ambiguità e frammentazione. 3) Resilienza come requisito strategico. Un incidente cyber non è solo un tema di dati: può bloccare operazioni, interrompere supply chain, impattare servizi essenziali. La circolare invita a considerare la resilienza cyber come parte della protezione delle infrastrutture critiche. Il punto chiave L’implementazione della Circolare 177/2025 richiede un lavoro concreto: valutare la postura attuale, irrobustire la governance e i controlli, investire in tecnologie e formazione e, soprattutto, costruire una cultura operativa della sicurezza lungo tutta l’organizzazione e la filiera. Il settore marittimo è sempre più connesso. Ora anche le difese devono evolvere alla stessa velocità. A che punto siete sul percorso di cyber resilience per porti e operatori marittimi?
Data protection e storage nel 2026: le nuove priorità per la continuità operativa.
Data protection e storage nel 2026: le nuove priorità per la continuità operativa. Nel 2026, la protezione del patrimonio informativo non può più essere considerata una funzione accessoria del disaster recovery. È diventata una componente strutturale della continuità operativa, della sicurezza aziendale e, sempre più spesso, della governance.A cambiare il quadro sono tre fattori che si rafforzano a vicenda: la crescita costante dei dati, l’evoluzione delle minacce cyber e un contesto normativo più stringente. In questo scenario, i modelli di backup tradizionali mostrano tutti i loro limiti. Conservare una copia dei dati non basta più: ciò che conta è poterli rendere disponibili rapidamente, con certezza, quando l’operatività viene interrotta. La vera sfida, oggi, non è solo proteggere il dato. È garantire che il dato resti integro, accessibile e ripristinabile nei tempi richiesti dal business. Le pressioni che stanno cambiando storage e data protection Più dati, maggiore complessità La crescita dei dati non strutturati continua a mettere sotto pressione infrastrutture, processi e budget. Il problema non è soltanto quantitativo. Con l’aumento dei volumi cresce anche la difficoltà di spostare, classificare, proteggere e recuperare le informazioni in tempi compatibili con le esigenze operative. A questo si aggiunge il tema della data gravity: più i dati diventano grandi, distribuiti e critici, più diventa oneroso trasferirli tra ambienti diversi, soprattutto tra on-premises, cloud e repository separati. Il risultato è che anche gli obiettivi di ripristino, almeno sulla carta, diventano più difficili da rispettare. Il backup è diventato un bersaglio Negli ultimi anni il ransomware ha cambiato approccio. Non colpisce più soltanto i sistemi di produzione: prende di mira anche i backup, perché è lì che si gioca la possibilità di recuperare rapidamente i dati senza pagare o subire interruzioni prolungate. Il punto è semplice: se viene compromessa anche la catena di backup, l’azienda perde la sua principale leva di recovery. Per questo oggi non basta avere copie multiple. Serve una protezione che renda i backup non alterabili, isolati e verificabili. In parallelo, l’uso dell’intelligenza artificiale da parte degli attaccanti sta aumentando la velocità con cui vengono individuate credenziali deboli, errori di configurazione e punti di accesso laterali nella rete. Cloud e SaaS: più flessibilità, ma anche più responsabilità La diffusione di ambienti multi-cloud e piattaforme SaaS ha ampliato la superficie applicativa, ma ha anche reso più complessa la gestione della protezione del dato. Molte organizzazioni continuano a dare per scontato che il provider cloud garantisca automaticamente backup, integrità e recupero completo delle informazioni. Non è così. Nel modello di responsabilità condivisa, il fornitore protegge l’infrastruttura del servizio; la responsabilità del dato, della sua disponibilità e del suo recupero resta in gran parte all’azienda cliente. Quando i dati sono frammentati tra diversi servizi e provider, aumenta anche la difficoltà di avere visibilità centralizzata, policy coerenti e capacità di ripristino omogenee. La sostenibilità entra nelle scelte infrastrutturali Un altro tema sempre più rilevante è quello energetico. Lo storage pesa in modo significativo sui consumi dei data center e quindi anche sugli obiettivi ESG delle organizzazioni. Conservare più dati per più tempo, senza ripensare architetture e policy di retention, ha un impatto diretto su costi, energia e sostenibilità. Per questo, nel 2026, parlare di data protection significa anche parlare di efficienza: densità, consumi, ottimizzazione delle copie, tiering intelligente e scelte infrastrutturali capaci di bilanciare resilienza e impatto energetico. Il quadro normativo: il backup non è più una scelta tecnica L’evoluzione normativa europea ha contribuito a cambiare definitivamente la prospettiva. Con l’entrata a regime di direttive come NIS2, la protezione dei dati e la capacità di ripristino non possono più essere trattate come aspetti puramente tecnici o lasciati alla discrezionalità dell’IT. Per le organizzazioni soggette agli obblighi di compliance, la gestione del dato rientra ormai nella sfera della responsabilità organizzativa e manageriale. Questo significa che carenze nei processi di backup, recovery e continuità operativa non generano soltanto rischio tecnologico: possono tradursi in esposizione legale, sanzioni e responsabilità dirette per il vertice aziendale. In altre parole, il backup esce dal perimetro dell’“attività di supporto” ed entra a pieno titolo tra i presidi di resilienza richiesti all’impresa. La metrica che conta: velocità di ripristino e continuità operativa Nel 2026, l’efficacia di un sistema di backup non si misura più solo sulla sua capacità di conservare i dati. Si misura soprattutto sulla rapidità con cui riesce a renderli di nuovo disponibili quando un fermo operativo interrompe il business. È questo il vero punto di discontinuità rispetto al passato. Per anni si è ragionato in termini di copia e conservazione; oggi il parametro decisivo è il tempo di ripristino. Quando l’inattività ha un impatto immediato su clienti, processi, ricavi e reputazione, la velocità di recovery diventa una metrica strategica. Le strategie più mature di cyber recovery vanno ormai oltre il ripristino lineare e sequenziale. L’obiettivo è riattivare in tempi molto rapidi macchine virtuali, database e applicazioni essenziali, anche direttamente dallo storage di backup, mentre il trasferimento completo dei dati prosegue in background. È questo cambio di approccio che consente di comprimere i tempi di fermo e di riportare i sistemi in produzione in finestre molto più compatibili con le esigenze operative. Cosa deve avere un sistema di backup davvero adeguato nel 2026 Oggi un’architettura di protezione dei dati non può più limitarsi a essere affidabile “in teoria”. Deve incorporare requisiti precisi, progettati per resistere sia ai guasti sia agli attacchi. Immutabilità nativa Una copia di backup deve poter essere resa non modificabile e non cancellabile per un periodo definito, indipendentemente dai privilegi dell’utente. L’immutabilità non è più una funzione accessoria: è uno degli elementi che fanno la differenza tra una copia utile e una copia vulnerabile. Isolamento delle copie Almeno una parte dei dati deve essere isolata dal resto dell’infrastruttura, sul piano logico o fisico. L’obiettivo è impedire che un attacco che colpisce l’ambiente di produzione si propaghi anche ai repository di backup. In questo contesto, il concetto di air gap continua a essere centrale, anche nelle sue evoluzioni più moderne in ambiente cloud. Regola 3-2-1-1-0 Il principio resta valido, ma
Intelligenza artificiale e Cyber Security: come proteggere i dati aziendali
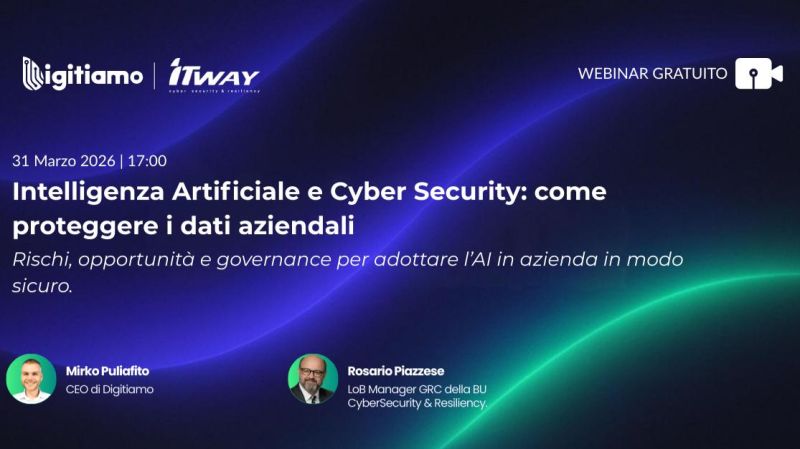
Intelligenza artificiale e Cyber Security: come proteggere i dati aziendali Domani 31 marzo alle 17:00 saremo in webinar con Digitiamo.ai per parlare di:→ i principali rischi introdotti dall’AI nelle infrastrutture aziendali→ gli errori più comuni da evitare→ un approccio di governance in ottica security→ spunti pratici applicabili da subito 🎙IntervengonoMirko Puliafito, CEO, Digitiamo.aiRosario Piazzese, LoB Manager GRC, BU CyberSecurity & Resiliency, ITway 👉 Link di registrazione nel primo commentoVi aspettiamo domani!
Zero Trust e TPRM per una supply chain resiliente
Zero Trust e TPRM per una supply chain resiliente L’evoluzione delle architetture cloud-native e l’estensione della supply chain digitale hanno reso obsoleti i modelli di difesa perimetrale basati sulla fiducia implicita. Nel contesto attuale, il Third-Party Risk Management (TPRM) non è più una valutazione statica della postura di sicurezza del fornitore (Point-in-Time Assessment), ma una strategia sempre più integrata con i principi della Zero Trust Architecture. Tradizionalmente, il TPRM si è concentrato sulla verifica della compliance tramite strumenti statici: questionari, certificazioni annuali e audit saltuari. Sebbene questi processi siano necessari per la governance formale, presentano tre criticità fondamentali: Latenza: un report di audit di sei mesi fa non riflette una vulnerabilità scoperta oggi. Fiducia implicita: una volta concessa una VPN o un accesso di rete a un partner, il rischio di movimento laterale a seguito di una compromissione delle credenziali del fornitore diventa critico. Mancanza di granularità: l’accesso viene spesso fornito “per silos” piuttosto che per singola transazione o risorsa. L’Integrazione della Zero Trust: da Rischio “Accettato” a rischio “Controllato” L’integrazione di una piattaforma TPRM avanzata con un framework Zero Trust permette di trasformare la gestione delle terze parti attraverso tre direttrici tecniche: 1. L’Identità come nuovo perimetro. L’accesso alle risorse non è più determinato dalla posizione nella rete o dall’appartenenza a un dominio, ma dall’identità verificata del soggetto terzo e dal contesto del dispositivo. Una piattaforma TPRM moderna deve interfacciarsi con sistemi di IAM/PAM per garantire che ogni accesso sia autenticato, autorizzato e crittografato, indipendentemente dalla proprietà dell’asset (BYOD o Corporate-managed). 2. Micro-segmentazione e Software-Defined Perimeters (SDP). L’applicazione del principio del Least Privilege a livello granulare permette di limitare l’esposizione della superficie di attacco. Integrando i dati di rischio del fornitore direttamente nelle policy di accesso, il fornitore non accede mai all’infrastruttura globale, ma esclusivamente a singoli servizi o microservizi autorizzati per il tempo strettamente necessario. 3. Verifica continua e risposta adattiva. La moderna gestione del rischio terze parti (TPRM) evolve verso la Zero Trust, superando i controlli statici con la governance attiva e la mitigazione collaborativa, essenziale per la conformità DORA e NIS2. Il nuovo approccio integra la validazione delle evidenze e piani di remediation per garantire la sicurezza operativa continua Verso un nuovo paradigma: “Assume Breach” In conclusione, la sicurezza della supply chain non si risolve più delegando la responsabilità contrattuale al fornitore. È necessario implementare un’architettura che presupponga la compromissione (Assume Breach) e ne neutralizzi gli effetti attraverso il controllo tecnico rigoroso e costante. Integrare una piattaforma di TPRM che supporti attivamente i principi Zero Trust significa passare da una difesa reattiva a una resilienza proattiva, proteggendo non solo i propri dati, ma l’integrità dell’intero ecosistema digitale.
Identità digitali e resilenza operativa nell’era dell’AI.
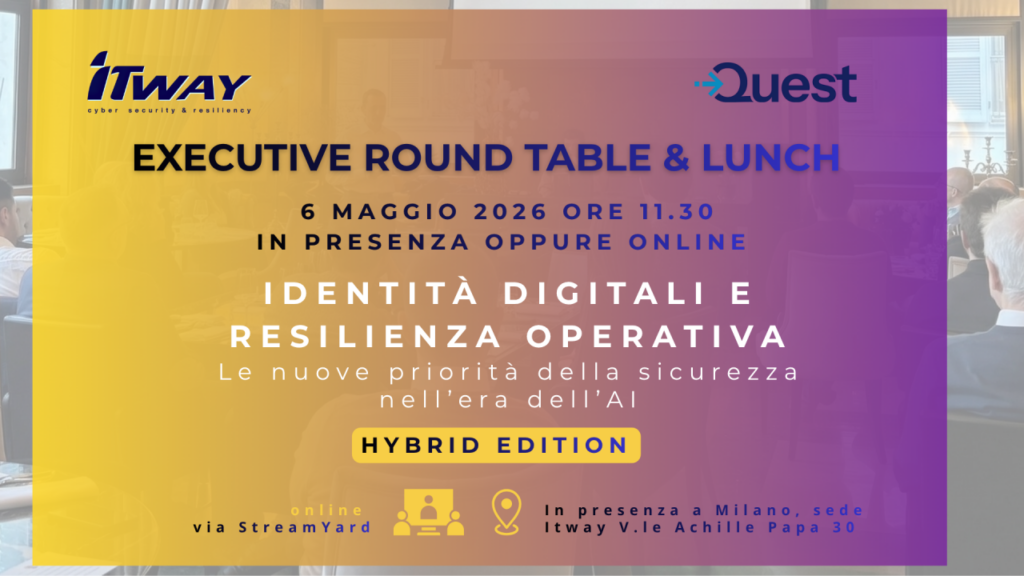
Identità digitali e resilenza operativa nell’era dell’AI. Evento di Itway Cyber Security and Resiliency mer, 6 mag 2026, 11:30 – 13:00 (la tua ora locale) Online Link evento https://streamyard.com/watch/jFET2bSJj444
Resilienza della Supply Chain. Dalla compliance al governo del rischio.
Resilienza della Supply Chain. Dalla compliance al governo del rischio. Evento di Itway Cyber Security and Resiliency ven, 22 mag 2026, 12:00 – 13:00 (la tua ora locale) Online Link evento https://streamyard.com/watch/CcctPywuhekg
Clear mind, Full control.
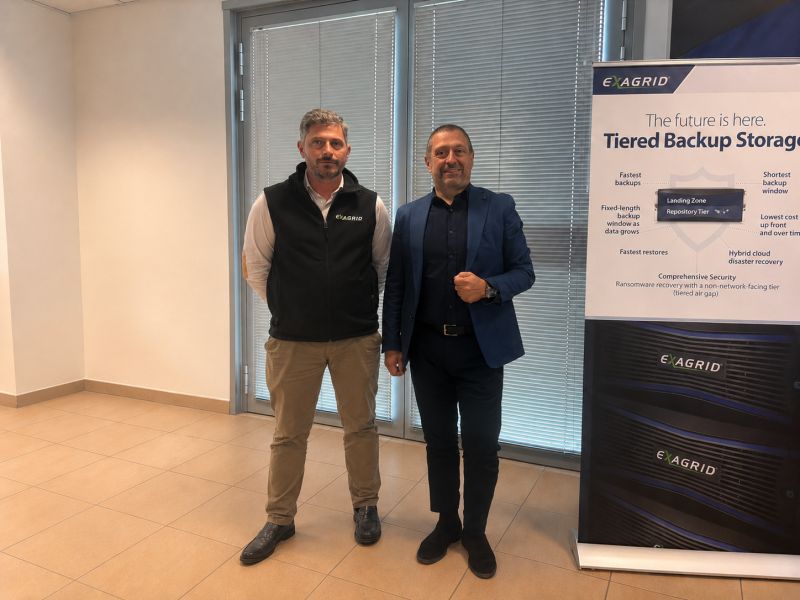
Clear mind, Full control. La resilienza parte dalla capacità di sapere cosa proteggere, come proteggerlo e come ripartire quando serve. È stato questo il filo conduttore dell’evento che abbiamo organizzato insieme a ExaGrid all’Autodromo di Modena: una giornata pensata per unire esperienza, confronto e #consapevolezza sui temi della resilienza digitale, della protezione dei dati e del backup storage. La pista è stata il contesto ideale per parlare di controllo, precisione e gestione del rischio: concetti fondamentali nella guida, ma ancora di più nelle strategie di cybersecurity e continuità operativa. Insieme a ExaGrid, come partner, accompagniamo le organizzazioni nella costruzione di infrastrutture più robuste, sicure e governabili, dove performance, protezione e capacità di recovery lavorano nella stessa direzione. Grazie a tutti i clienti che hanno partecipato e condiviso con noi questo momento: perché parlare di tecnologia è importante, ma farlo creando occasioni di confronto diretto lo è ancora di più. Grazie al Partner e ai colleghi che l’hanno reso possibile Alberto De Marzi Roberto Castelli Eleonora Maria Montanari Simona Malta Elsa C. Davide Galati Francesco Boccuni Renato Lamborghini Massimo Fanelli
Da Vestfalia al Cloud: il nuovo volto della Sovranità (e la necessità della cyber resilienza)
Da Vestfalia al Cloud: il nuovo volto della Sovranità (e la necessità della cyber resilienza) Nel 1648, la Pace di Vestfalia contribuì a ridisegnare l’equilibrio politico europeo, consolidando un principio destinato a segnare la modernità: la sovranità dello Stato sul proprio territorio. Per secoli, l’autonomia politica ed economica si è misurata attraverso elementi tangibili: confini, porti, rotte commerciali, valichi, infrastrutture fisiche. Difendere la sovranità significava presidiare uno spazio visibile. Oggi il cuore dell’economia, delle istituzioni e delle imprese si muove sempre più su un terreno immateriale: cloud, dati, identità digitali, algoritmi, piattaforme, reti e servizi applicativi. Uno spazio che non coincide più con i confini geografici, ma che incide direttamente sulla capacità di decidere, operare e competere. È qui che la sovranità digitale smette di essere un concetto astratto e diventa una questione concreta: la capacità di governi, aziende e cittadini di agire nello spazio digitale in modo autonomo, sicuro e consapevole, senza dipendenze tali da compromettere libertà decisionale, continuità operativa o controllo sui propri dati. Il paradosso delle dipendenze invisibili Il problema dell’Europa non è l’assenza di tecnologia, ma una forte asimmetria strutturale. Una quota rilevante dei dati, dei servizi applicativi e delle infrastrutture digitali europee dipende oggi da un numero ristretto di hyperscaler extra-UE. Questo non significa che ogni scelta tecnologica esterna sia di per sé un rischio, né che l’autonomia digitale coincida con l’autarchia. Significa però riconoscere che alcune dipendenze, quando diventano eccessive, possono trasformarsi in vulnerabilità strategiche. Il tema non riguarda solo dove sono archiviati i dati, ma anche chi controlla l’infrastruttura, quale normativa si applica, quali garanzie esistono in caso di tensioni geopolitiche, crisi di fornitura, blocchi operativi o richieste di accesso da parte di autorità straniere. In determinati scenari, normative extraterritoriali come il Cloud Act statunitense possono diventare un elemento di attenzione, soprattutto quando dati, servizi e controllo operativo dipendono da soggetti sottoposti a giurisdizioni non europee. Il parallelismo storico è evidente: uno Stato che delega integralmente la propria difesa a forze esterne può beneficiarne in tempi stabili, ma scopre la propria fragilità quando il contesto cambia. Nel dibattito europeo sta prendendo forma il concetto di EuroStack: un modo per leggere l’intero ecosistema digitale come una catena di dipendenze tecnologiche. Dai chip al cloud, dai sistemi operativi alle piattaforme collaborative, fino all’intelligenza artificiale e ai servizi di produttività, ogni livello racconta quanto controllo reale l’Europa sia in grado di esercitare sulla propria infrastruttura digitale. I tre pilastri della sovranità attiva Perseguire la sovranità digitale non significa chiudersi al mondo o rinunciare agli attori globali. Sarebbe irrealistico e controproducente. Significa, piuttosto, costruire una capacità di scelta. Sapere quando affidarsi a un fornitore, come evitare dipendenze irreversibili, quali dati proteggere con maggiore attenzione e quali condizioni minime pretendere in termini di sicurezza, interoperabilità e controllo. Questa sovranità attiva poggia su tre pilastri. Controllo del dato. Sapere dove risiedono le informazioni, chi può accedervi, con quali autorizzazioni, secondo quali regole e sotto quale giurisdizione. Senza questa consapevolezza, il dato resta formalmente di proprietà dell’organizzazione, ma sostanzialmente governato da altri. Diversificazione e standard aperti. Evitare il lock-in tecnologico, cioè la dipendenza rigida da un unico fornitore o da un unico ecosistema. Standard aperti, interoperabilità, architetture ibride e software open source possono offrire margini reali di libertà, soprattutto se accompagnati dallo sviluppo di competenze e filiere europee. Resilienza operativa. Rafforzare infrastrutture critiche, processi e servizi digitali affinché possano continuare a funzionare anche in caso di attacco, errore, interruzione o crisi della supply chain. È qui che sovranità digitale e cyber resilienza si incontrano. Se la sovranità è il diritto di decidere sul proprio patrimonio digitale, la resilienza è la capacità pratica di mantenere quel diritto quando il sistema è sotto pressione. La vecchia idea di cybersecurity era spesso associata alla costruzione di barriere: mura più alte, controlli più rigidi, difese perimetrali più robuste. Ma oggi la possibilità di una violazione non può più essere considerata un evento eccezionale. La resilienza parte da un presupposto più realistico: prima o poi qualcosa può accadere. Un attacco, una compromissione, un blocco operativo, un errore umano, un problema su un fornitore critico. La vera domanda diventa quindi: quanto rapidamente l’organizzazione è in grado di assorbire l’urto, isolare il danno, ripristinare i servizi e continuare a garantire la propria funzione essenziale? Un’azienda o un’istituzione non sono davvero autonome se un singolo incidente informatico può paralizzarne le attività per giorni o settimane. Tra ambizione politica e realtà industriale Le istituzioni europee hanno compreso che la sovranità digitale non può essere affrontata solo come tema tecnico. È una questione industriale, normativa e geopolitica. Negli ultimi anni sono nati strumenti importanti: l’AI Act, che introduce un quadro regolatorio basato sul rischio per l’intelligenza artificiale; il Chips Act, pensato per rafforzare la capacità europea nella produzione e progettazione di semiconduttori; il DORA, che impone requisiti stringenti di resilienza operativa digitale al settore finanziario. Anche lo schema di certificazione cloud EUCS si inserisce in questo percorso, pur restando al centro di un confronto aperto sui requisiti di sicurezza, sovranità e controllo dei dati. A livello nazionale, iniziative come il Polo Strategico Nazionale rappresentano un tentativo di dotare la Pubblica Amministrazione italiana di un’infrastruttura cloud dedicata a dati e servizi critici e strategici. Tuttavia, resta aperto un nodo di fondo: l’Europa è molto forte nel definire regole, ma fatica ancora a trasformare quelle regole in capacità industriale, innovazione diffusa e alternative tecnologiche realmente competitive. Il rischio è che la sovranità digitale resti un principio dichiarato, ma non diventi una possibilità concreta per imprese, pubbliche amministrazioni e cittadini. Perché la sovranità non nasce solo dalla norma. Nasce anche da investimenti, competenze, infrastrutture, mercato, ricerca e capacità di esecuzione. Una scelta di governance per il futuro LLa ricerca della sovranità digitale e della cyber resilienza non è una questione tecnica da confinare nei reparti IT. È una scelta di pura governance strategica. Escludere a priori gli attori globali è impossibile e controproducente; la vera sfida sta nel creare le condizioni affinché il tessuto produttivo europeo possa competere su un piano di parità, partendo da standard di sicurezza condivisi e catene di fornitura protette. Nel 1648, i diplomatici compresero